Podvodníci pokračujú v úspešnej WhatsApp kampani imitujúcej súťaž
Posledná aktualizácia 06.10.2026
Národné centrum kybernetickej bezpečnosti (NCKB) od začiatku októbra 2026 opäť eviduje nárast prípadov podvodnej kampane s tematikou hlasovania v talentovej súťaži. Ide o kampaň šírenú prostredníctvom aplikácie WhatsApp, v ktorej obeť obdrží správu od niektorého zo svojich kontaktov v aplikácii.
Správa odoslaná z kompromitovaného konta vyzýva na hlasovanie v súťaži, v ktorej môže dcéra alebo iná príbuzná odosielateľa získať štipendium či inú cenu.
Rovnaká kampaň bola zaznamenaná už na začiatku roku 2026, ako aj na prelome jari a leta 2025. Útočníci priebežne menia URL odkazy, textáciu správ a grafický vizuál, technická podstata kampane však ostáva identická. NCKB taktiež eviduje viacero jazykových mutácií kampane. Dôveryhodnosť súťaže má zároveň zvyšovať údajný sponzoring modelingových a talentových agentúr z východnej Európy.
Ako funguje kampaň
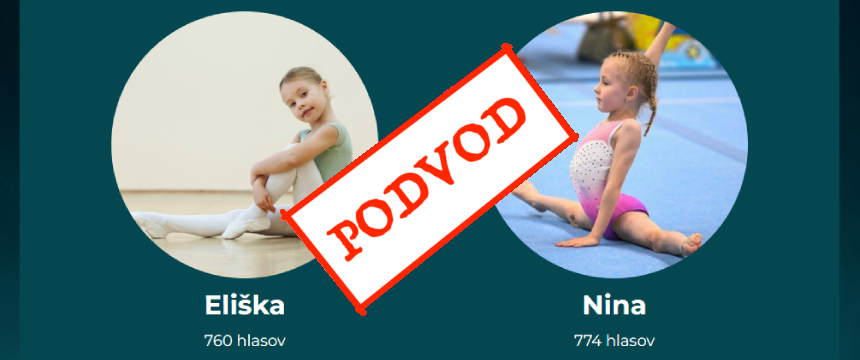
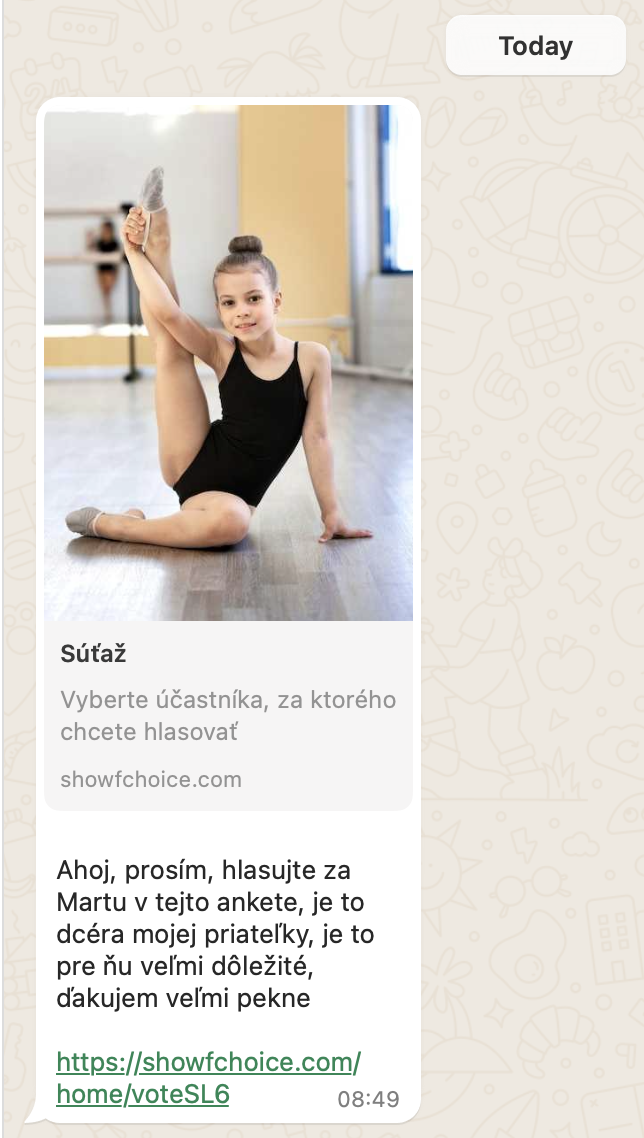
Podvodná správa obsahuje URL odkaz, a v niektorých mutáciách kampane aj náhľad phishingovej stránky vo forme fotografie tanečníčky maloletého vzhľadu. Práve tej má údajné hlasovanie pomôcť v súťaži. V aktuálnej verzii kampane náhľad absentuje.
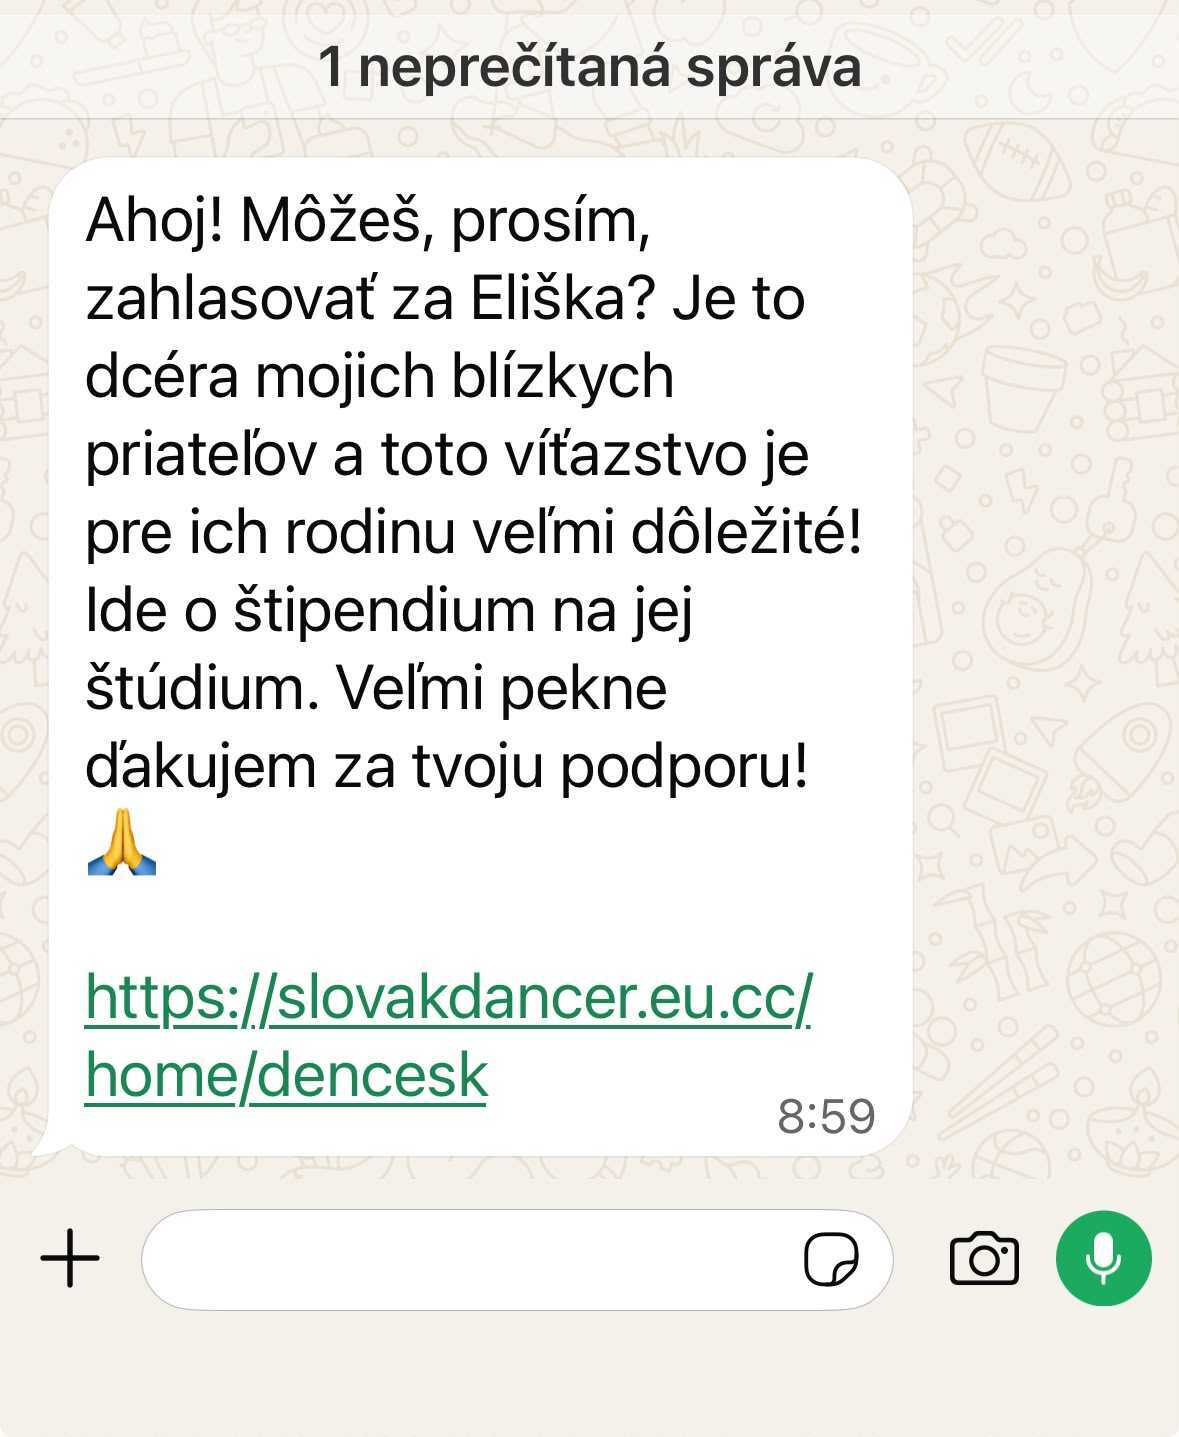
Snímka podvodnej správy z októbra 2026
Skutočným odosielateľom správy spravidla nie je majiteľ odosielajúceho účtu z aplikácie WhatsApp, ale podvodník, ktorý získal nad predmetným účtom kontrolu a infiltroval zoznam kontaktov účtu v aplikácii.
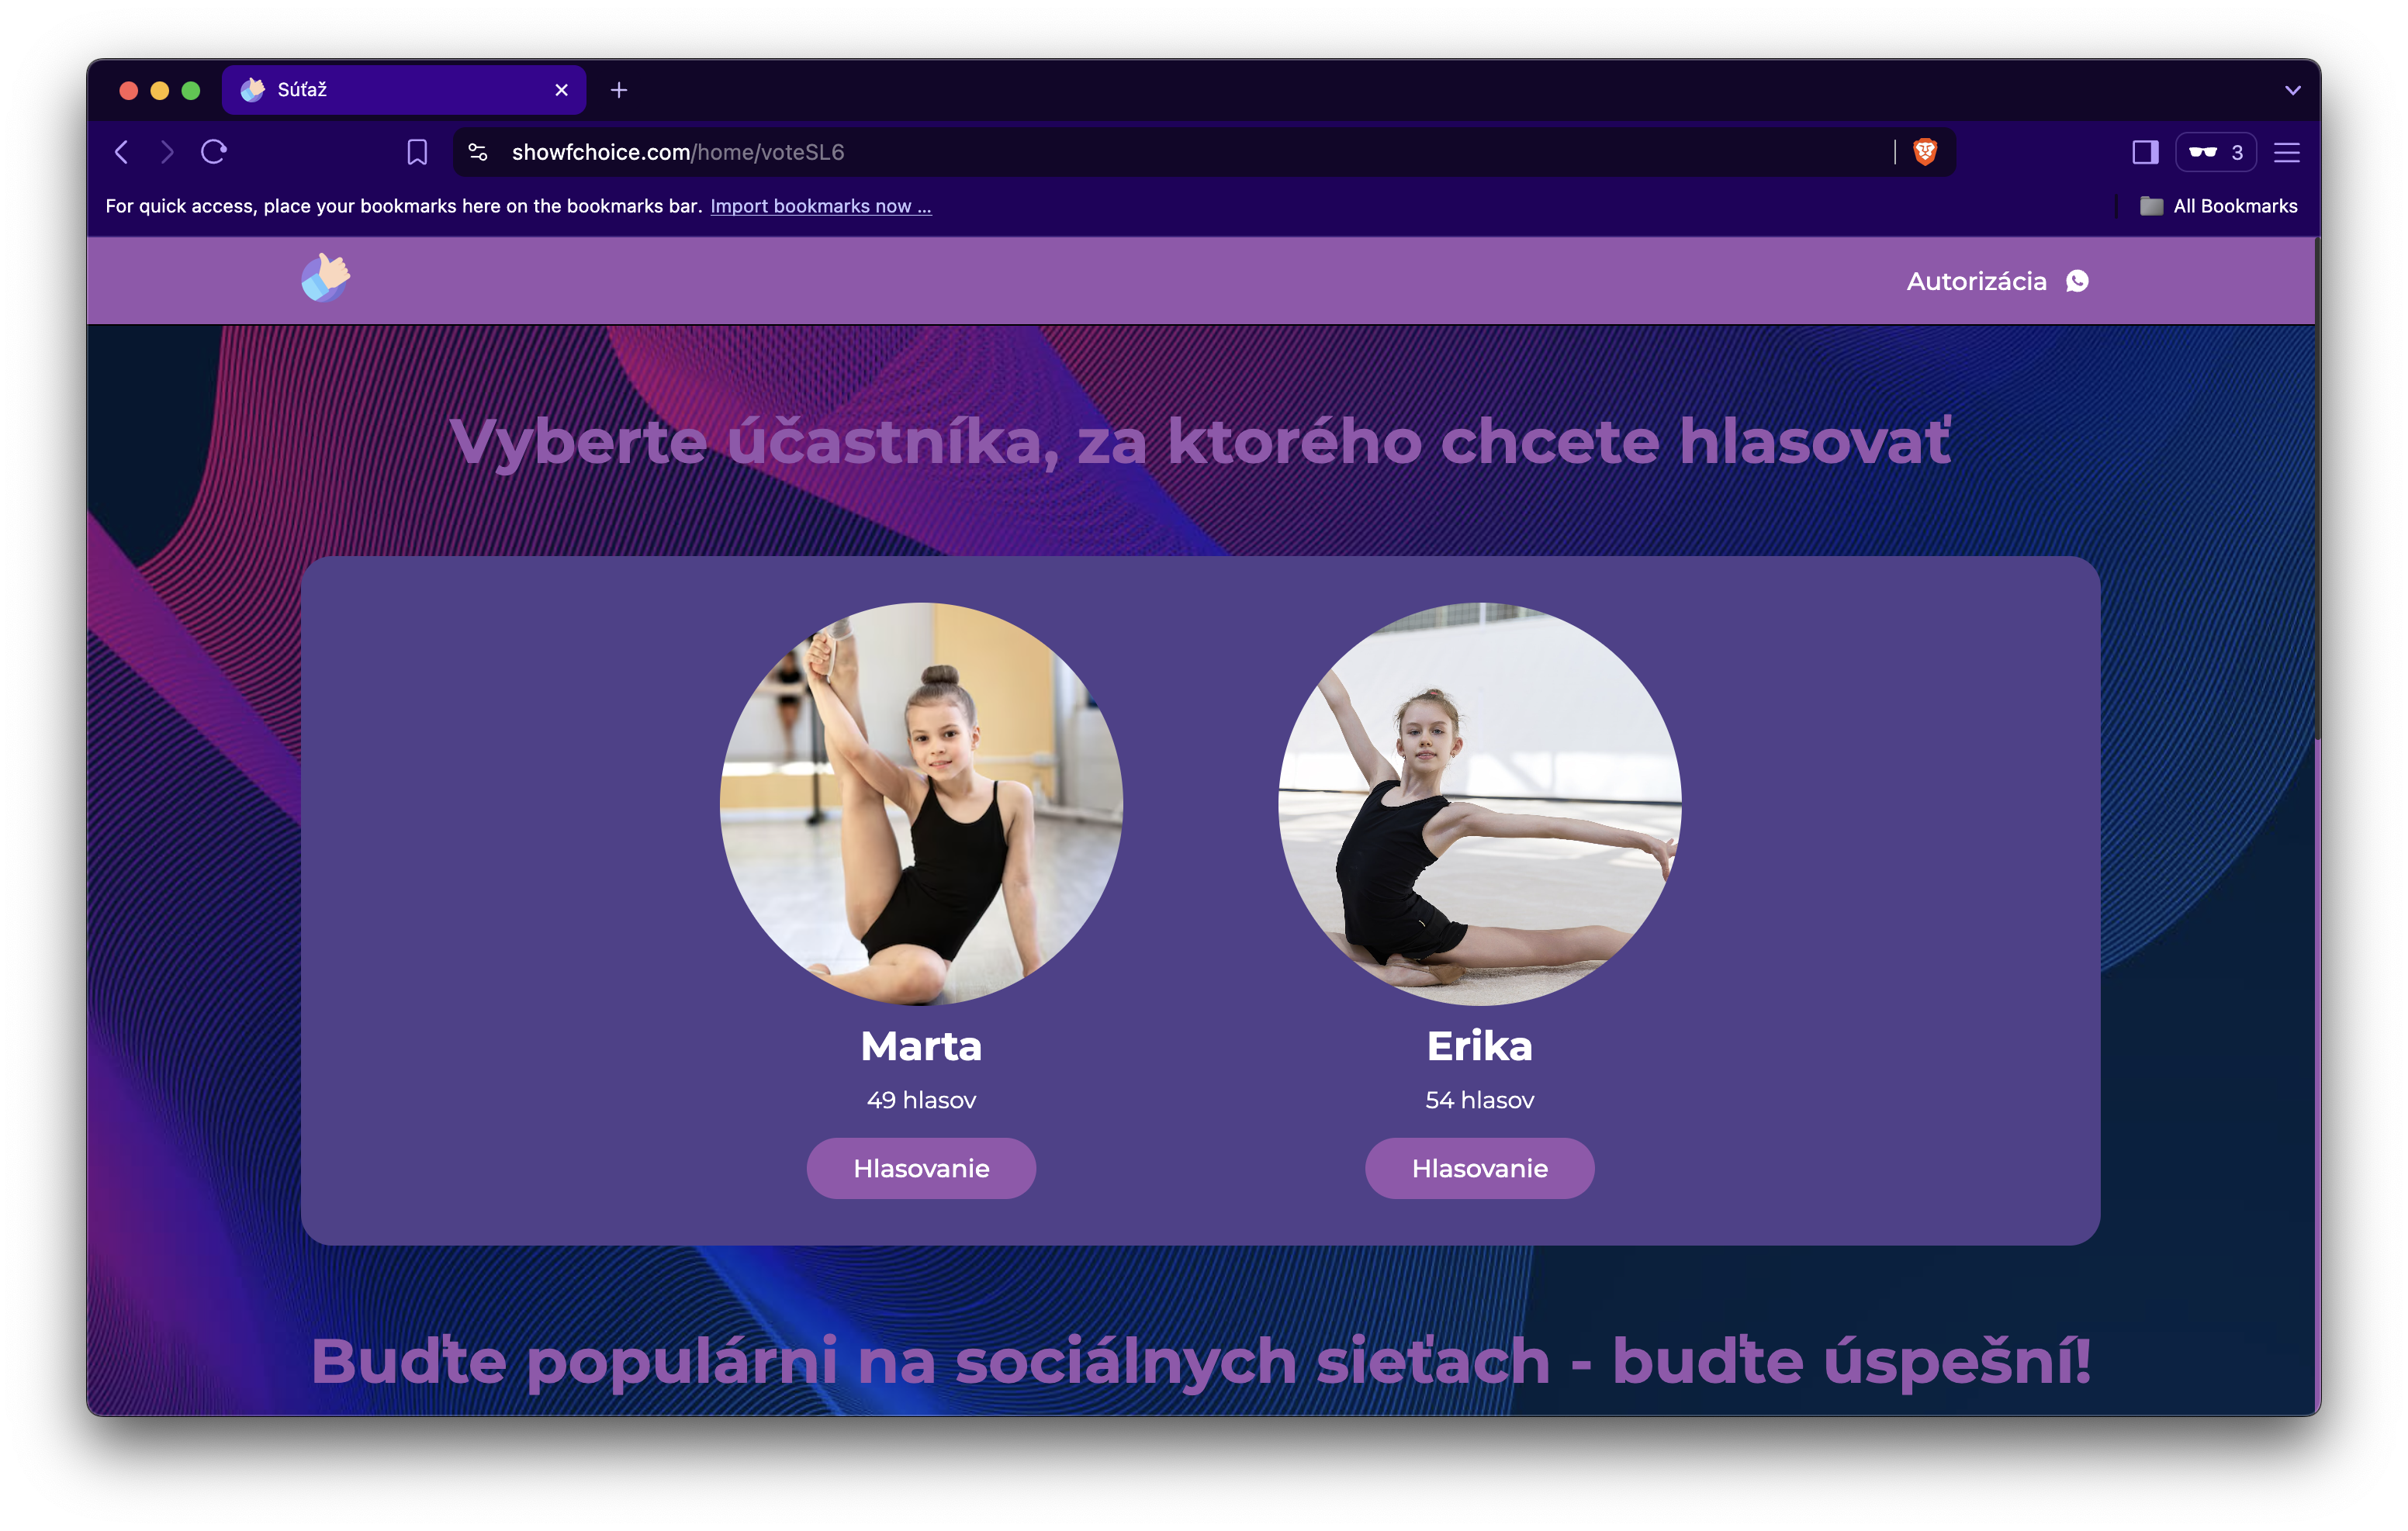
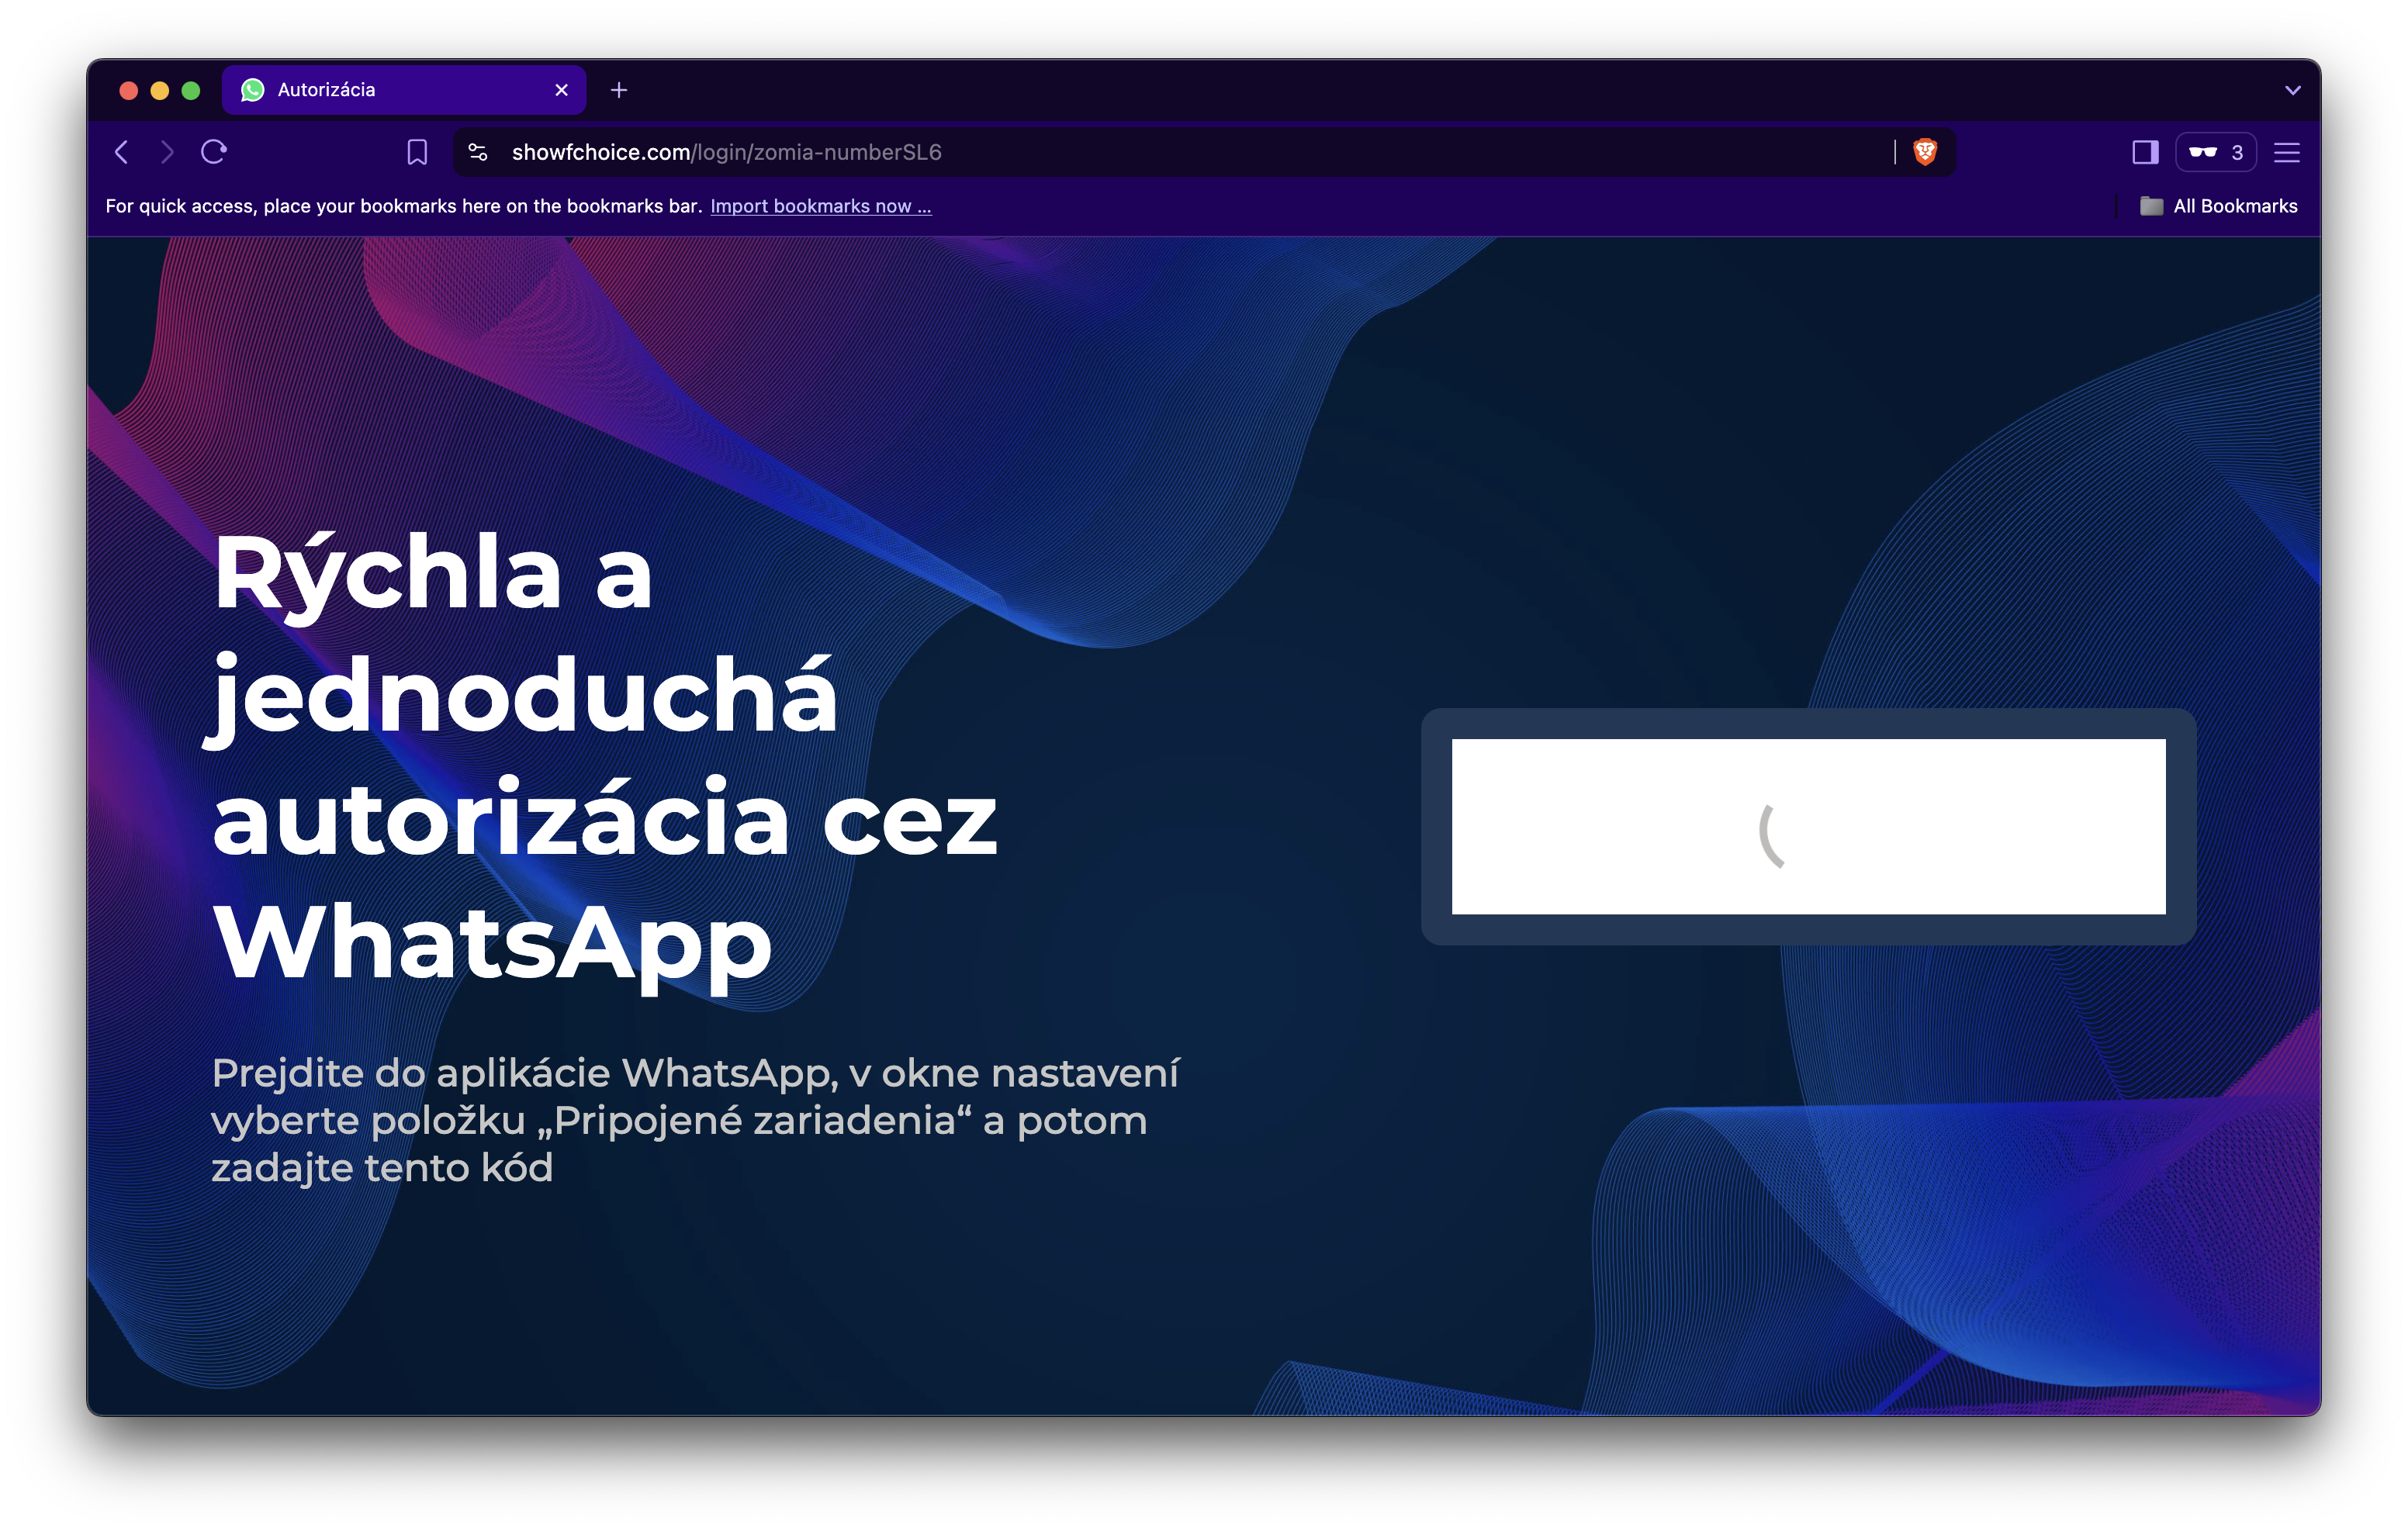
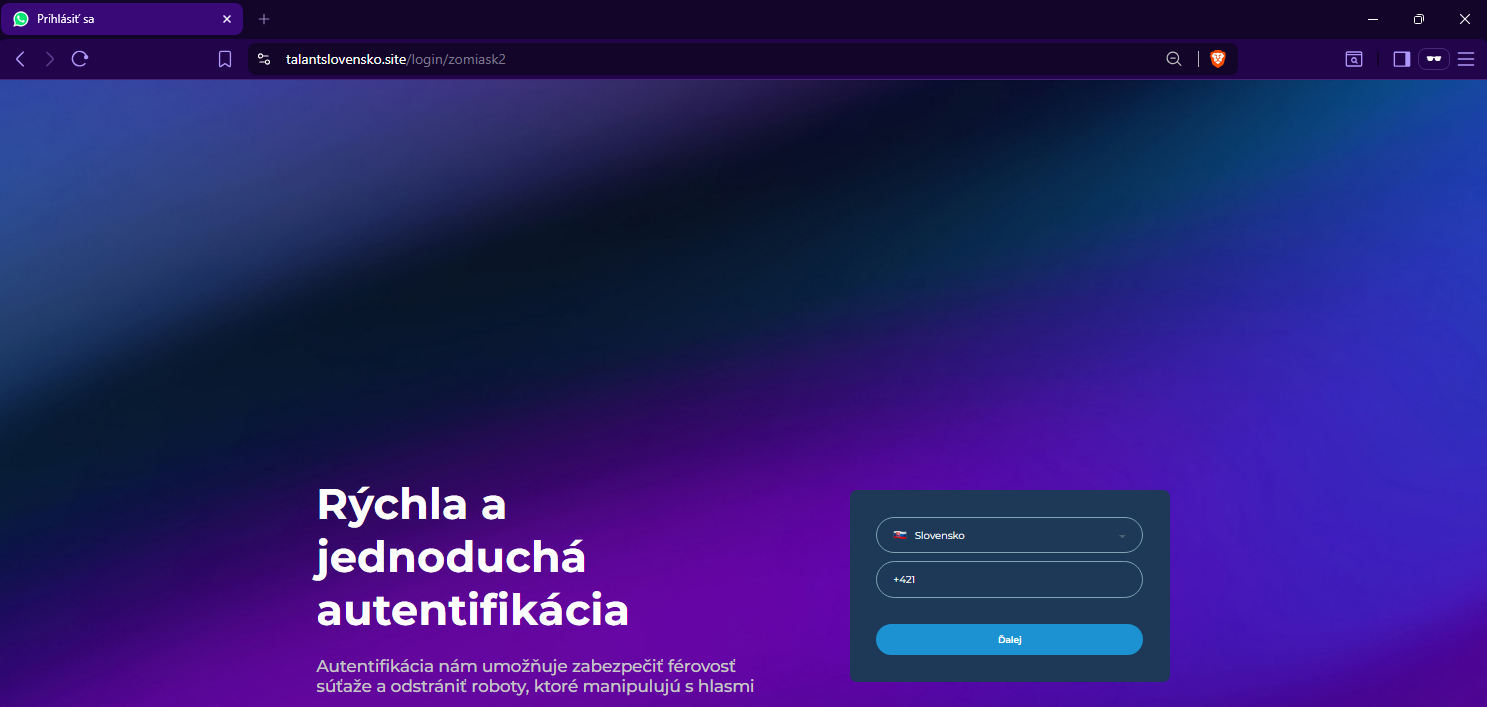
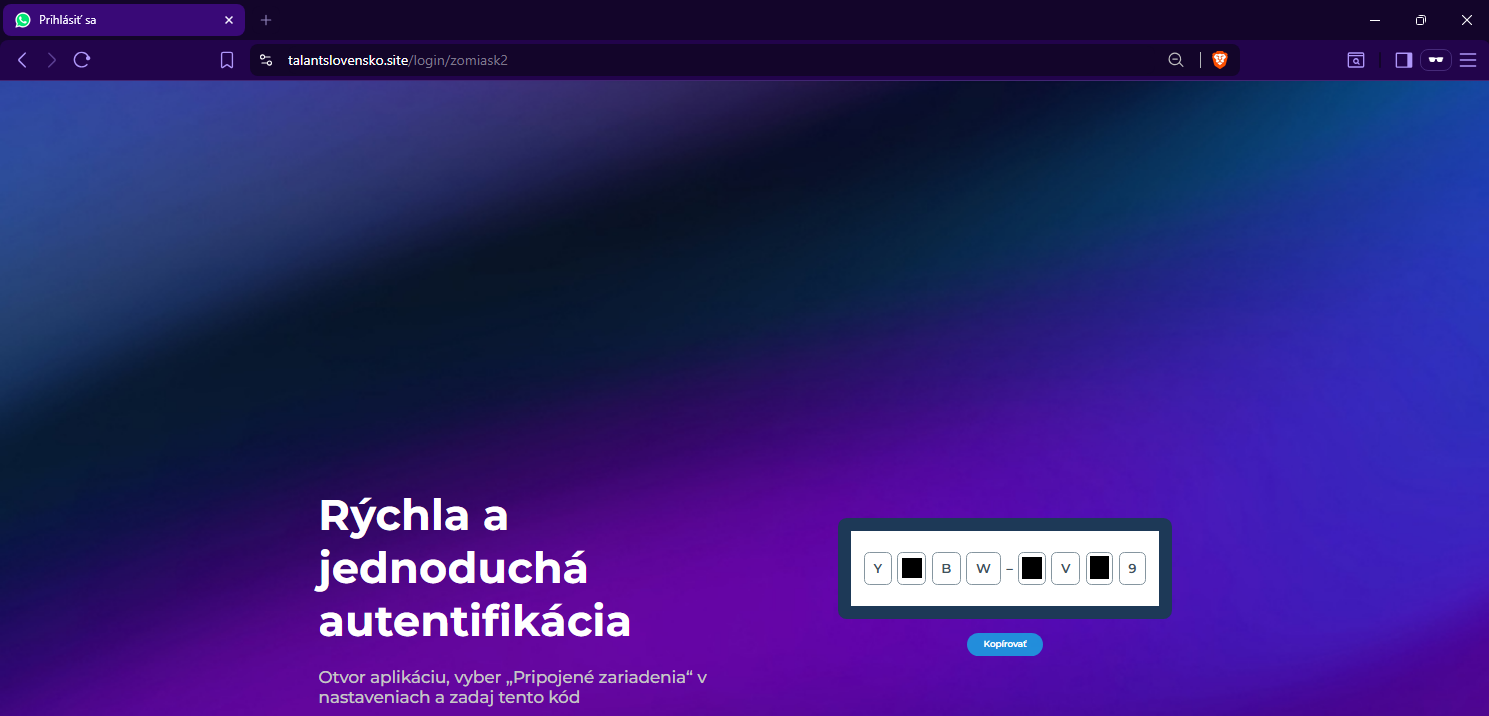
Po kliknutí na odkaz zo správy sa obeť dostane do falošného prihlasovacieho portálu, ktorý vyžaduje jej autentifikáciu pomocou telefónneho čísla a pripojením nového zariadenia prostredníctvom zobrazeného overovacieho kódu.
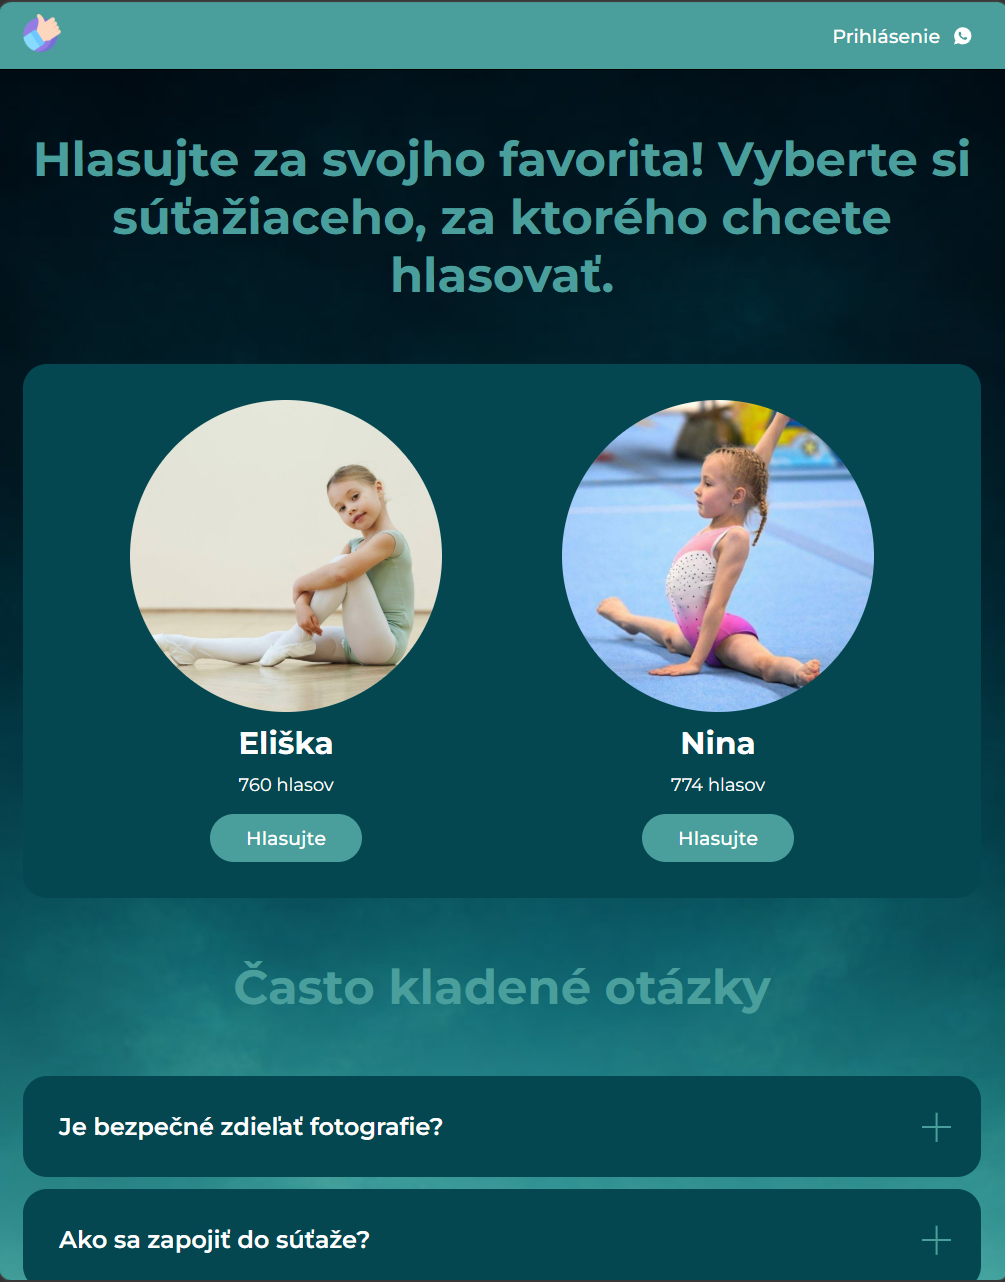
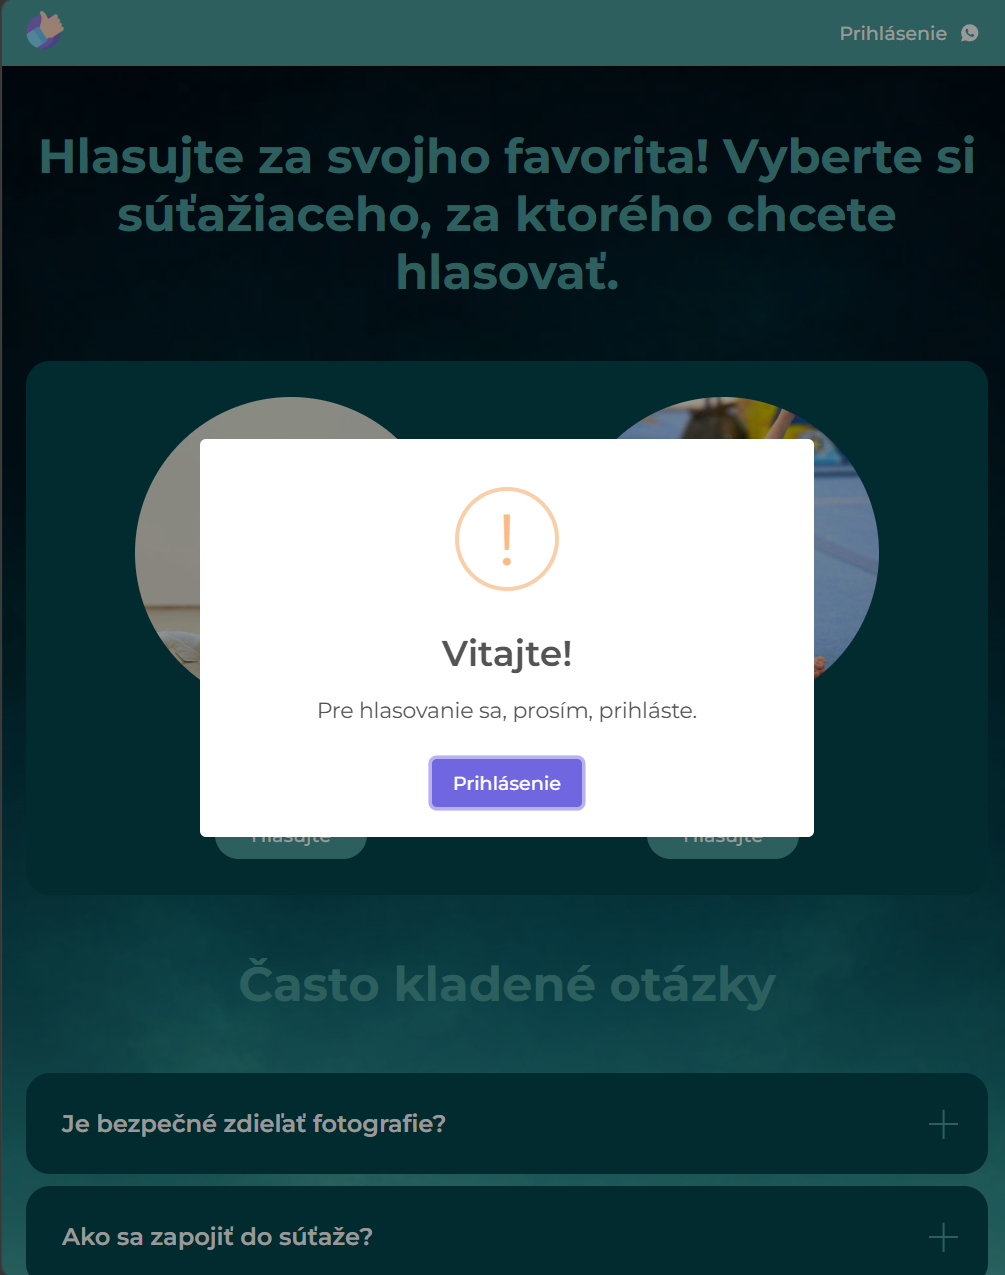
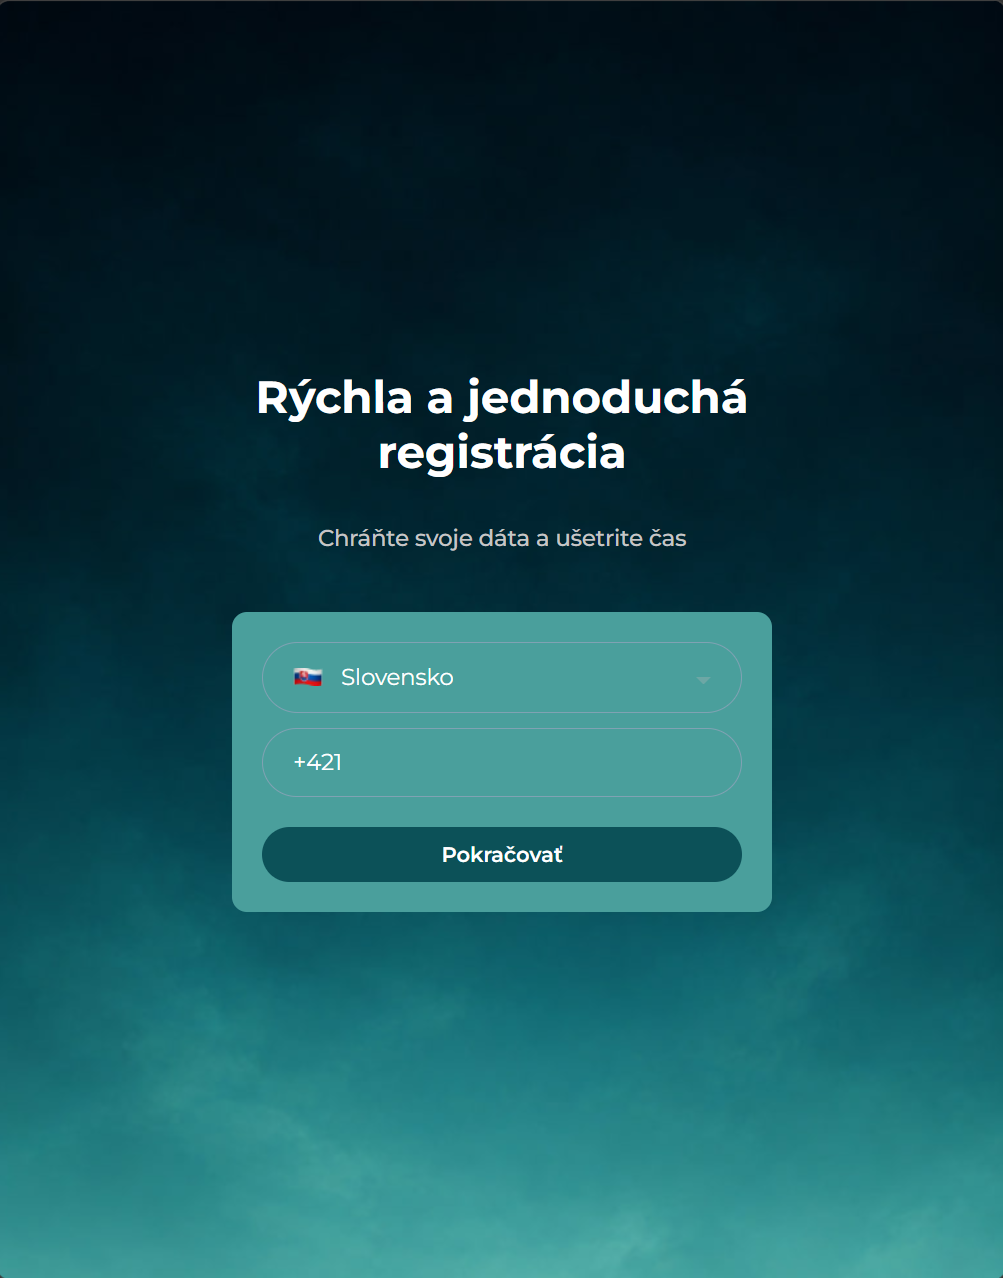
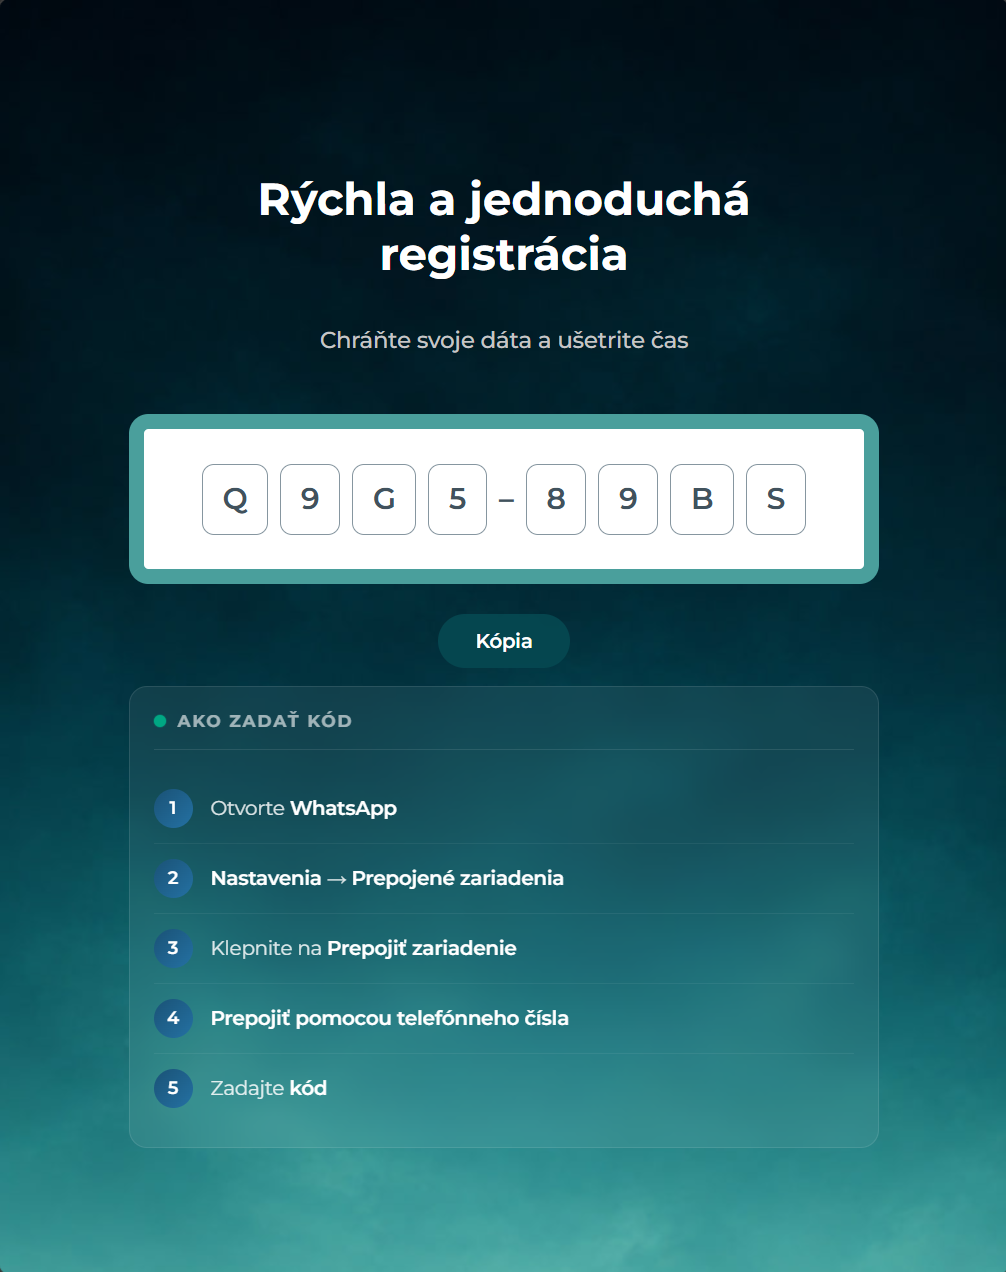
Indikátory používané vo verzii kampane z októbra 2026
Tieto údaje v skutočnosti neslúžia na autentifikáciu hlasujúceho, ale umožnia útočníkovi spárovanie nového zariadenia prostredníctvom funkcie „Pripojené zariadenia“ (eng. Connected Devices). Tak získa prístup do aplikácie, ku kontaktom a obsahu správ obete a môže ju využiť na ďalšie šírenie podvodnej kampane v jej mene a bez jej vedomia.
Odporúčania
Ak ste sa stretli s takýmito útokmi, nahláste ich Národnému centru kybernetickej bezpečnosti, s presným odkazom na podvodný obsah.
Pokiaľ ste sa stali obeťou tohto podvodu, nestačí aplikáciu WhatsApp vypnúť alebo odinštalovať, pretože útočník má svoje zariadenie naďalej spárované s vašou aplikáciou a telefónnym číslom.
Jedinou možnosťou je manuálne odpárovanie všetkých zariadení napojených na aplikáciu. Grafický návod môžete nájsť vo varovaní NCKB z apríla 2025. Ak váš účet medzitým zablokovali z dôvodu masového rozosielania správ, požiadajte WhatsApp o odblokovanie a v žiadosti vysvetlite, že ste sa stali obeťou phishingového útoku a spárované zariadenie nie je vaše.
Oboznámte aj všetky svoje kontakty. Vysvetlite im situáciu a upozornite ich, aby v žiadnom prípade neotvárali odkaz.
Odporúčame tiež skontrolovať celú históriu komunikácie so všetkými kontaktmi, pretože útočník si ju počas prístupu k vášmu účtu mohol automatizovane stiahnuť. Zamyslite sa tiež nad citlivosťou údajov, ktoré ste v rámci komunikácie prostredníctvom platformy WhatsApp prijali alebo odoslali.
Prevencia
– Nikdy nezdieľajte vaše verifikačné kódy s inými osobami a nezadávajte ich mimo vami spustenej inštancie platformy WhatsApp.
– Pri akejkoľvek výzve interagovať so súborom alebo odkazom zdieľaným cez platformu WhatsApp telefonicky kontaktujte odosielateľa a uistite sa, že súbor/odkaz zaslali vedome.
– Aktivujte dvojfaktorovú autentifikáciu pre vašu platformu podľa návodu voľne dostupného na adrese:
– https://faq.whatsapp.com/1920866721452534/
– V prípade, že niektorá z vašich konverzácií pre svoj obsah vyžaduje dodatočnú mieru zabezpečenia, môžete ju uzamknúť bezpečnostným kódom aktivovaním funkcie „Chat Lock“ podľa návodu voľne dostupného na adrese:
– https://faq.whatsapp.com/764072925284841/
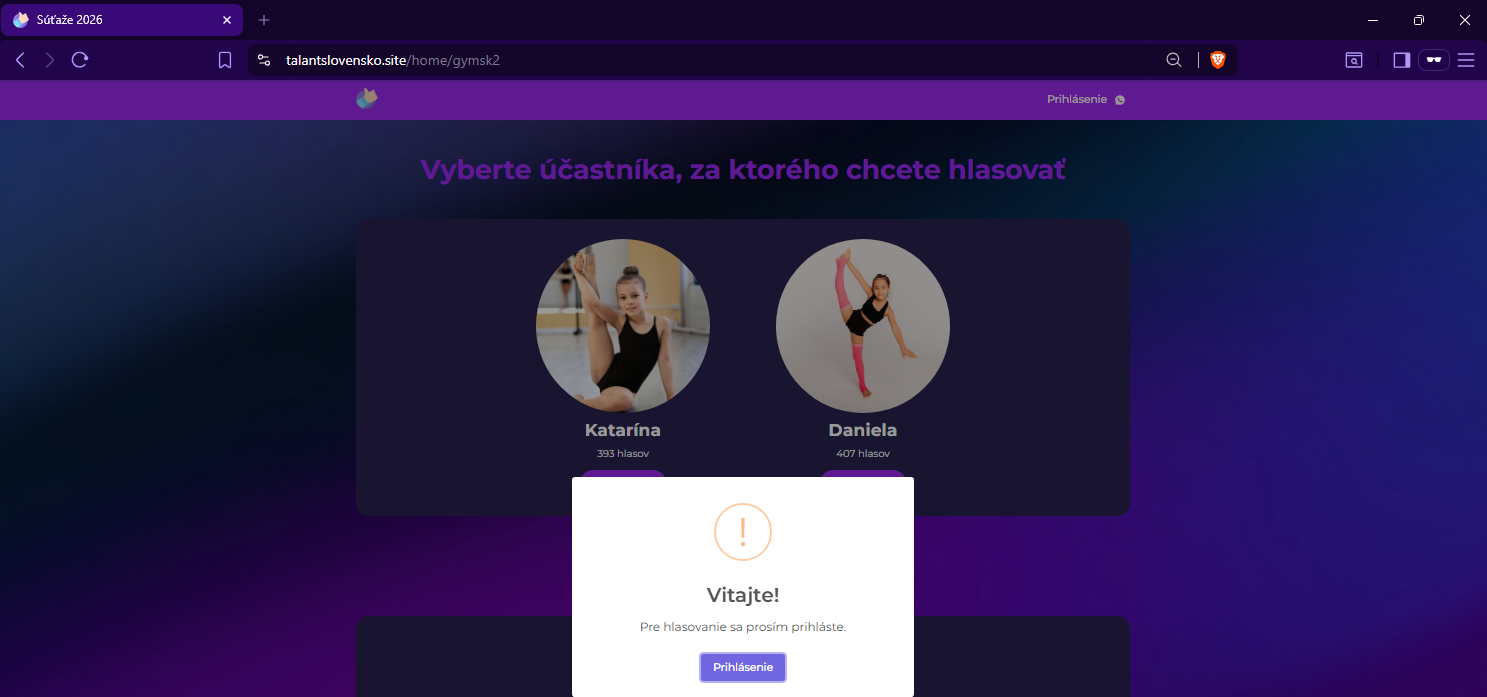
Indikátory kampane používané v minulosti
Zdroje
- vlastná analytická činnosť NCKB
« Späť na zoznam